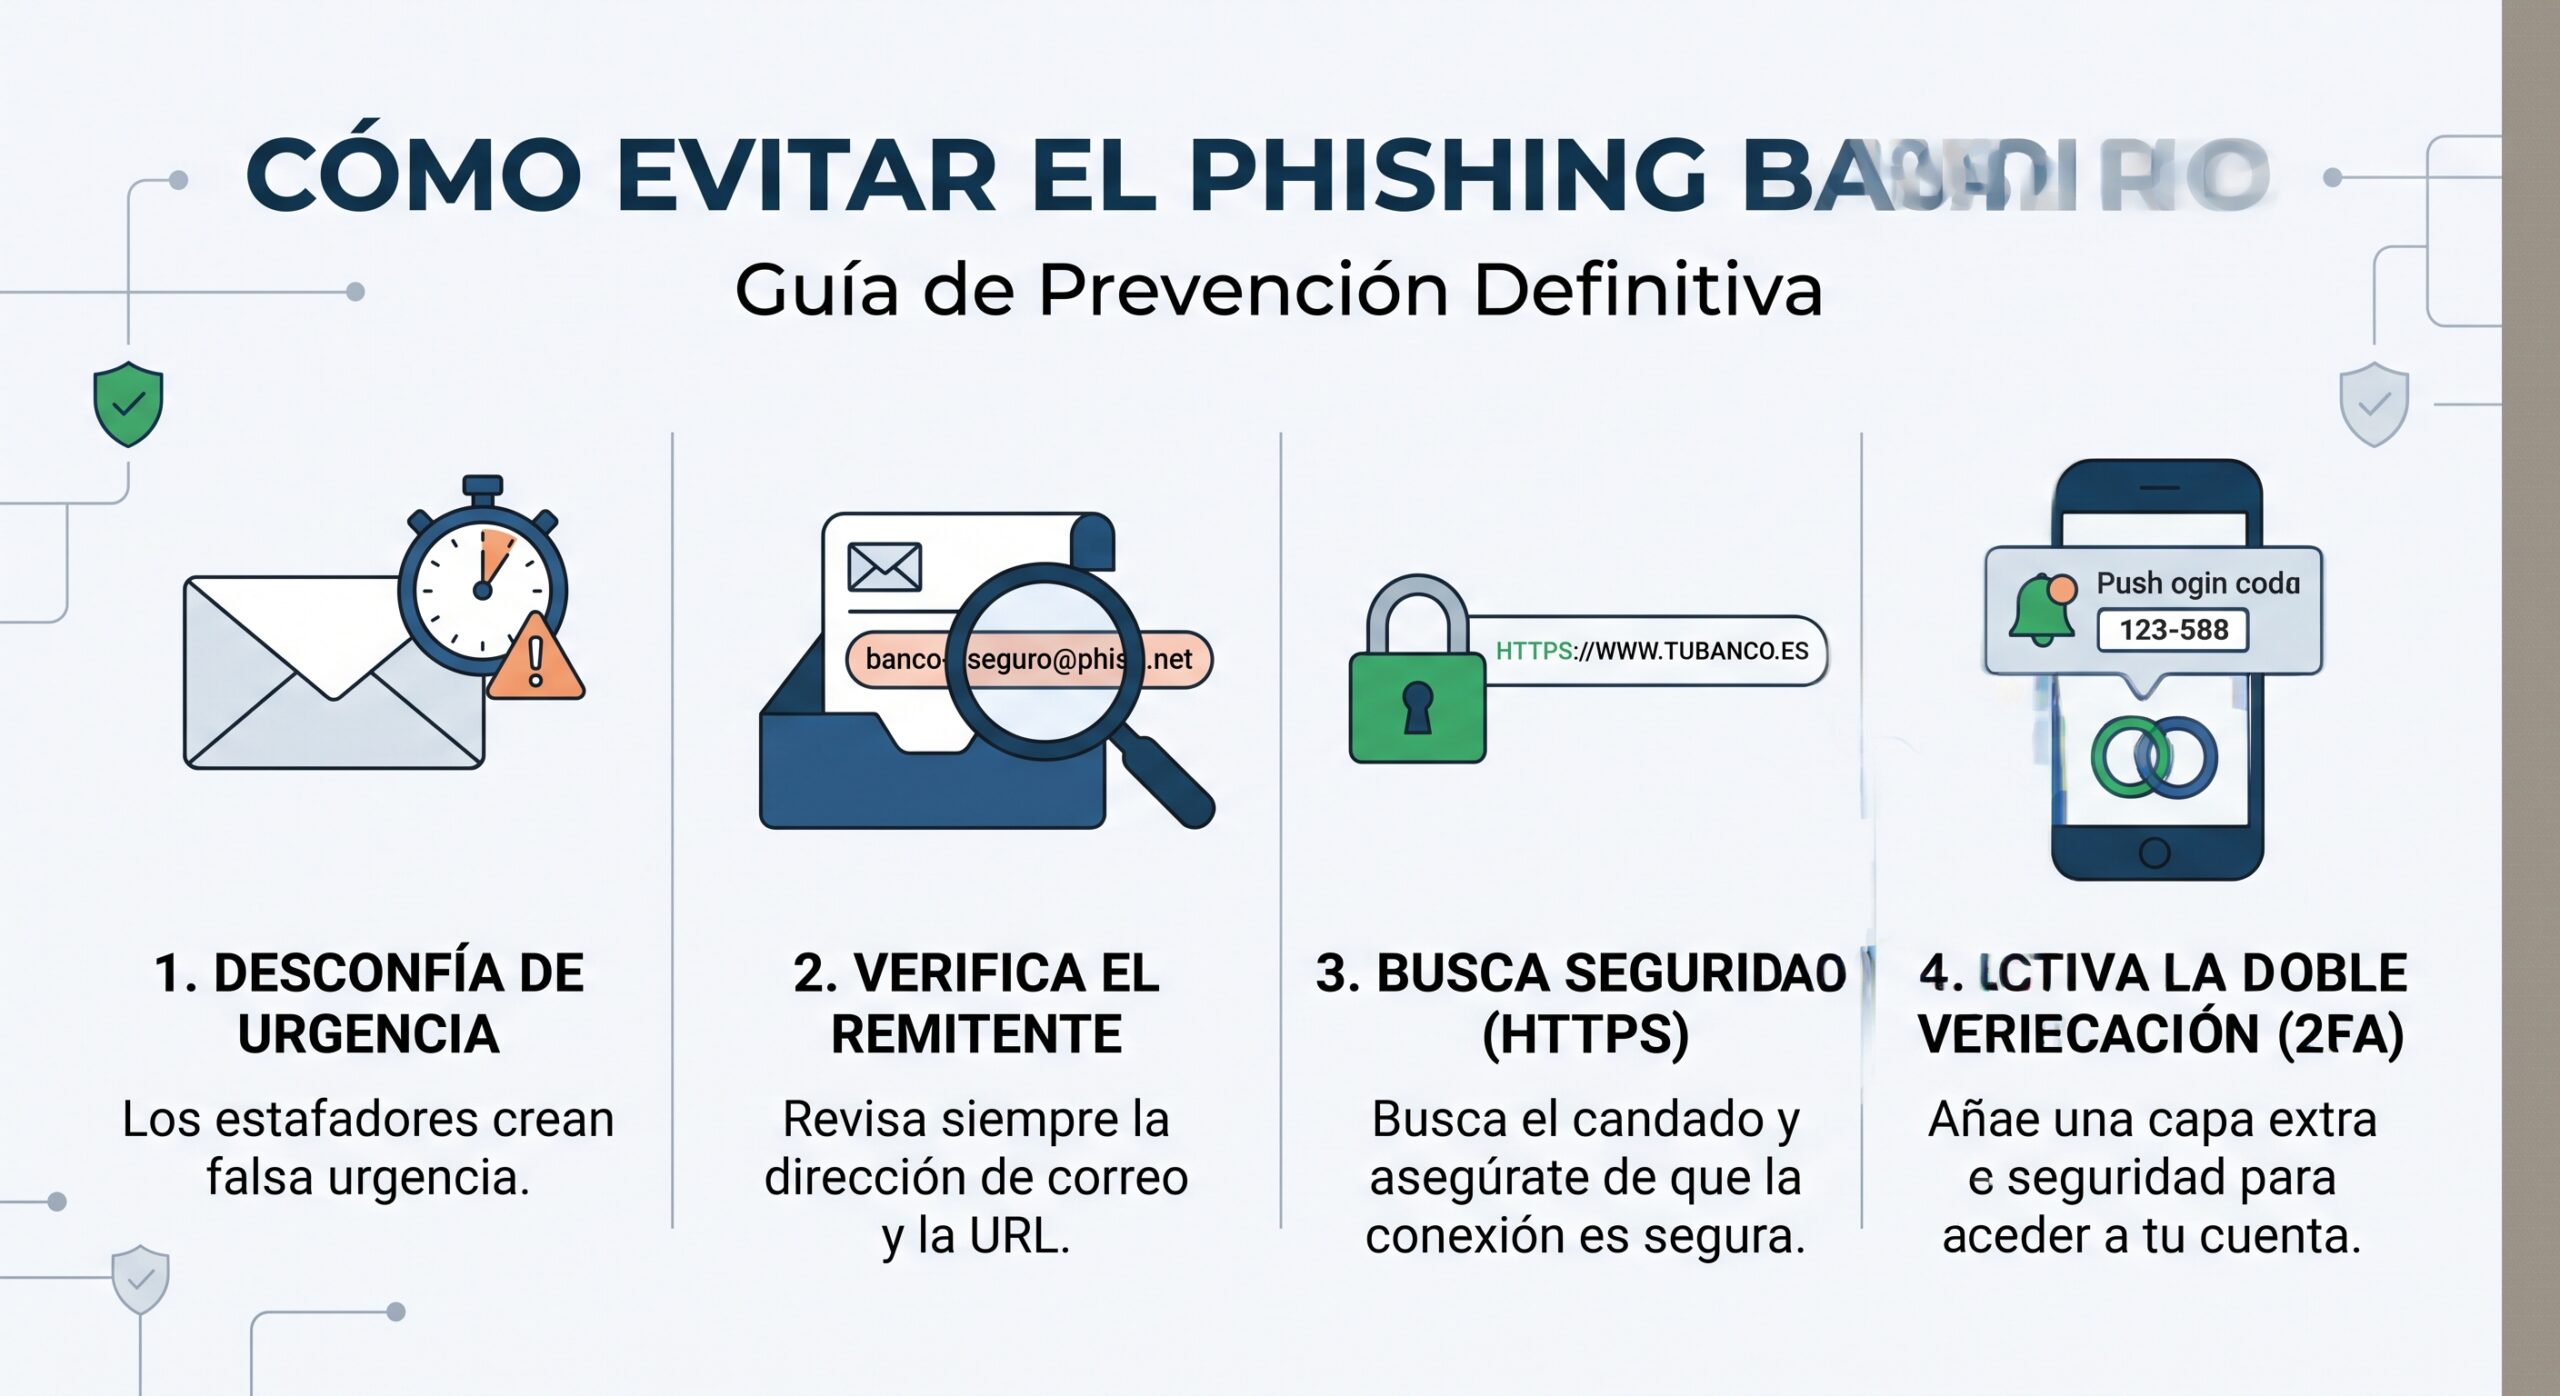
El phishing bancario no ha dejado de crecer: solo en España, los fraudes de este tipo aumentaron un 25% durante 2025, y el propio INCIBE registró más de 350.000 incidentes relacionados con fraude online en ese año, un 24% más que en 2024. La inteligencia artificial, capaz de generar correos, SMS e incluso voces sin errores ni acento sospechoso, está haciendo que la detección «a ojo» sea cada vez menos fiable. Por eso, la prevención ya no puede basarse solo en fijarse en faltas de ortografía: necesitas hábitos y herramientas más sólidas. Esta guía reúne todo lo que necesitas saber para protegerte.
Por qué la prevención importa más que nunca
Durante años, la principal recomendación frente al phishing era «fíjate en las faltas de ortografía y en el diseño raro del correo». Ese consejo ha quedado prácticamente obsoleto: las campañas actuales, apoyadas en inteligencia artificial generativa, producen correos, SMS e incluso llamadas con una calidad casi indistinguible de las comunicaciones reales. La variante que más está creciendo en 2026 es precisamente el vishing con clonación de voz, según los últimos análisis de ciberseguridad. Esto significa que la prevención debe apoyarse cada vez más en herramientas técnicas y protocolos de verificación, no solo en la intuición.
El principio general: desconfía de cualquier comunicación no solicitada
Antes de entrar en el detalle por canal, hay una regla que aplica a todos los casos: si no has iniciado tú la comunicación, cualquier solicitud de datos, códigos o acciones urgentes merece sospecha, sin importar lo oficial que parezca el remitente, el número de teléfono o el diseño del mensaje.
Prevención por canal
Correo electrónico (phishing)
- No abras correos que no hayas solicitado ni reconozcas al remitente; elimínalos y bloquea la dirección.
- No respondas nunca a estos correos ni facilites contraseñas, datos personales o bancarios por esta vía.
- No pulses enlaces sin verificar antes a qué dirección real te redirigen, pasando el cursor sobre el enlace o comprobándolo desde el móvil antes de tocarlo.
- No descargues archivos adjuntos de remitentes desconocidos o mensajes sospechosos: pueden contener malware.
- Accede siempre directamente a la web de tu banco escribiendo tú mismo la dirección, en lugar de seguir el enlace del correo.
SMS (smishing)
- Desconfía de cualquier SMS que te pida pagar una cantidad pequeña de forma urgente (paquetería, multas) o que anuncie un bloqueo inminente de tu cuenta.
- No pulses enlaces recibidos por SMS, aunque el mensaje aparezca en el mismo hilo que comunicaciones legítimas anteriores.
- Recuerda que organismos como la DGT solo notifican sanciones por correo postal certificado o a través de su sede electrónica, nunca mediante un enlace en SMS.
Llamadas telefónicas (vishing)
- Ningún banco te pedirá nunca códigos de verificación, contraseñas completas o que instales una aplicación de acceso remoto por teléfono.
- Que el número que te llama coincida con el de tu banco no es garantía de nada: la suplantación del identificador de llamada es técnicamente sencilla.
- Ante cualquier duda, cuelga y llama tú directamente a tu banco usando el número que figura en tu tarjeta o en su web oficial.
Cajeros y datáfonos (clonación de tarjeta)
- Tapa siempre el teclado con la mano al introducir tu PIN.
- Revisa que la ranura de la tarjeta y el teclado no presenten piezas añadidas, mal encajadas o con un tacto distinto al habitual.
- Prioriza el pago sin contacto siempre que sea posible: la tarjeta nunca sale de tu mano ni se introduce en ningún lector.
Las herramientas técnicas que realmente marcan la diferencia
Más allá de los buenos hábitos, existen herramientas concretas que reducen drásticamente el riesgo de caer en un phishing, incluso ante los ataques más sofisticados:
Passkeys: la alternativa más segura al SMS
Las passkeys son una tecnología de autenticación que sustituye a la contraseña tradicional (y también al código SMS) por una clave criptográfica vinculada de forma exclusiva al dominio legítimo del servicio, normalmente desbloqueada con tu huella o tu rostro desde el propio dispositivo. Su ventaja frente al phishing es estructural: como están asociadas técnicamente al dominio real, resulta prácticamente imposible que funcionen en una web falsa, por muy convincente que resulte visualmente. Organismos de ciberseguridad como el NCSC británico ya las recomiendan explícitamente como alternativa preferente a los códigos SMS. En España, entidades como BBVA, CaixaBank, ING y Santander ya las admiten como segundo factor de autenticación. Si tu banco te ofrece esta opción, actívala: es, hoy por hoy, una de las defensas más sólidas disponibles.
Gestor de contraseñas
Un gestor de contraseñas no solo genera claves únicas y robustas para cada servicio, sino que además solo autocompleta tus credenciales en el dominio exacto que tiene registrado. Si accedes a una web falsa que imita a tu banco, el gestor simplemente no ofrecerá tus datos, lo que funciona como una alerta silenciosa pero muy eficaz de que algo no encaja.
Verificación en dos pasos mediante aplicación, no solo SMS
Cuando tu banco lo permita, prioriza la verificación mediante una aplicación de autenticación o la propia app bancaria con confirmación biométrica, en lugar de depender exclusivamente del SMS, un canal vulnerable a técnicas como la duplicación fraudulenta de tarjeta SIM.
Navegador y sistema operativo actualizados
Los navegadores modernos (Chrome, Firefox, Safari, Edge) incorporan listas actualizadas de sitios de phishing conocidos y te avisan antes de acceder a ellos. Mantener el navegador y el sistema operativo actualizados es una capa adicional de protección casi automática.
Antivirus actualizado
Un antivirus al día ayuda a detectar malware que pudiera haberse instalado tras pulsar un enlace o descargar un archivo malicioso, incluyendo programas capaces de capturar tus pulsaciones de teclado mucho después del incidente inicial.
Buenos hábitos generales que reducen el riesgo
- Usa contraseñas únicas para cada servicio: si una de tus cuentas se ve comprometida, las demás no caen en cadena.
- Activa las notificaciones de movimientos de tu cuenta bancaria para detectar cualquier operación sospechosa en tiempo real.
- Practica el «egosurfing» de vez en cuando: busca tu propio nombre en internet para comprobar si tus datos personales circulan de forma que no hayas autorizado.
- Desconfía de la urgencia extrema como argumento: es la técnica de manipulación más repetida en todas las variantes de phishing, vishing y smishing.
- Forma también a los miembros de tu familia menos habituados a la tecnología, especialmente a personas mayores, que suelen ser un objetivo prioritario de estas campañas.
Qué hacer si ya has facilitado tus datos: el protocolo de INCIBE
Si a pesar de todo has llegado a facilitar tus datos bancarios a un estafador, INCIBE recomienda un protocolo claro, accesible de forma gratuita a través de la línea 017:
- Contacta con tu banco de inmediato para bloquear tarjetas y accesos comprometidos.
- Cambia tus contraseñas, especialmente en cualquier otro servicio donde uses las mismas credenciales.
- Guarda todas las pruebas antes de borrar nada: capturas del mensaje, del enlace y de la web falsa. Muchas víctimas eliminan estas pruebas por vergüenza o por el impulso de olvidar el incidente, y eso dificulta después tanto la denuncia como la reclamación.
- Escanea tu dispositivo con un antivirus actualizado, desconectándolo antes de internet si sospechas que hay malware activo comunicándose con un servidor externo.
- Presenta una denuncia ante la Policía Nacional o la Guardia Civil.
- Vigila regularmente tu información en internet para detectar cualquier uso indebido posterior de tus datos.
- Mantente alerta ante nuevos intentos, ya que es habitual que, tras un primer incidente, lleguen intentos posteriores aprovechando la misma información ya comprometida.
Si quieres profundizar en cada uno de estos pasos según el tipo concreto de fraude que hayas sufrido, puedes consultar nuestros artículos específicos sobre phishing, vishing, smishing y suplantación de identidad bancaria.
Recursos oficiales para mantenerte informado
- Línea de Ayuda en Ciberseguridad de INCIBE (017), gratuita y disponible todos los días de la semana, tanto por teléfono como por WhatsApp o Telegram.
- Avisos de seguridad de INCIBE, donde se publican las campañas de phishing activas detectadas, muy útiles para identificar si un mensaje que has recibido forma parte de una campaña ya conocida.
Preguntas frecuentes
¿Las passkeys sustituyen completamente a la contraseña? Sí, cuando el servicio las ofrece, las passkeys pueden sustituir tanto a la contraseña tradicional como, en muchos casos, al código SMS adicional, ofreciendo una protección más sólida frente al phishing.
¿Es seguro usar la misma contraseña en varias cuentas si uso un gestor de contraseñas? No es recomendable. La ventaja de un gestor es precisamente que te permite tener contraseñas distintas y robustas para cada servicio sin tener que memorizarlas todas.
¿Sigue siendo útil fijarse en las faltas de ortografía de un correo o SMS? Cada vez menos. La inteligencia artificial generativa ha reducido mucho estos errores en las campañas más recientes, por lo que conviene apoyarse en verificaciones técnicas (dominio real, gestor de contraseñas, passkeys) más que en la simple observación del texto.
¿Debo reportar un intento de phishing aunque no haya facilitado ningún dato? Sí. Reportarlo a INCIBE o a tu banco, aunque no hayas llegado a facilitar ningún dato, ayuda a identificar y frenar campañas activas que podrían afectar a otras personas.
Conclusión
La prevención del phishing bancario en 2026 ya no depende solo del sentido común, sino de combinar buenos hábitos con herramientas técnicas concretas: passkeys, gestores de contraseñas, verificación mediante aplicación y actualizaciones constantes de tus dispositivos. Ante la sofisticación creciente de estas estafas, la mejor defensa es asumir que cualquier comunicación no solicitada merece verificación antes de actuar, sin importar lo convincente que parezca.
Este artículo tiene un carácter meramente informativo y no sustituye el asesoramiento técnico o legal personalizado. Si has sido víctima de phishing bancario, se recomienda actuar con rapidez siguiendo el protocolo oficial de INCIBE y, si el importe es elevado, consultar con un abogado especializado en derecho bancario.