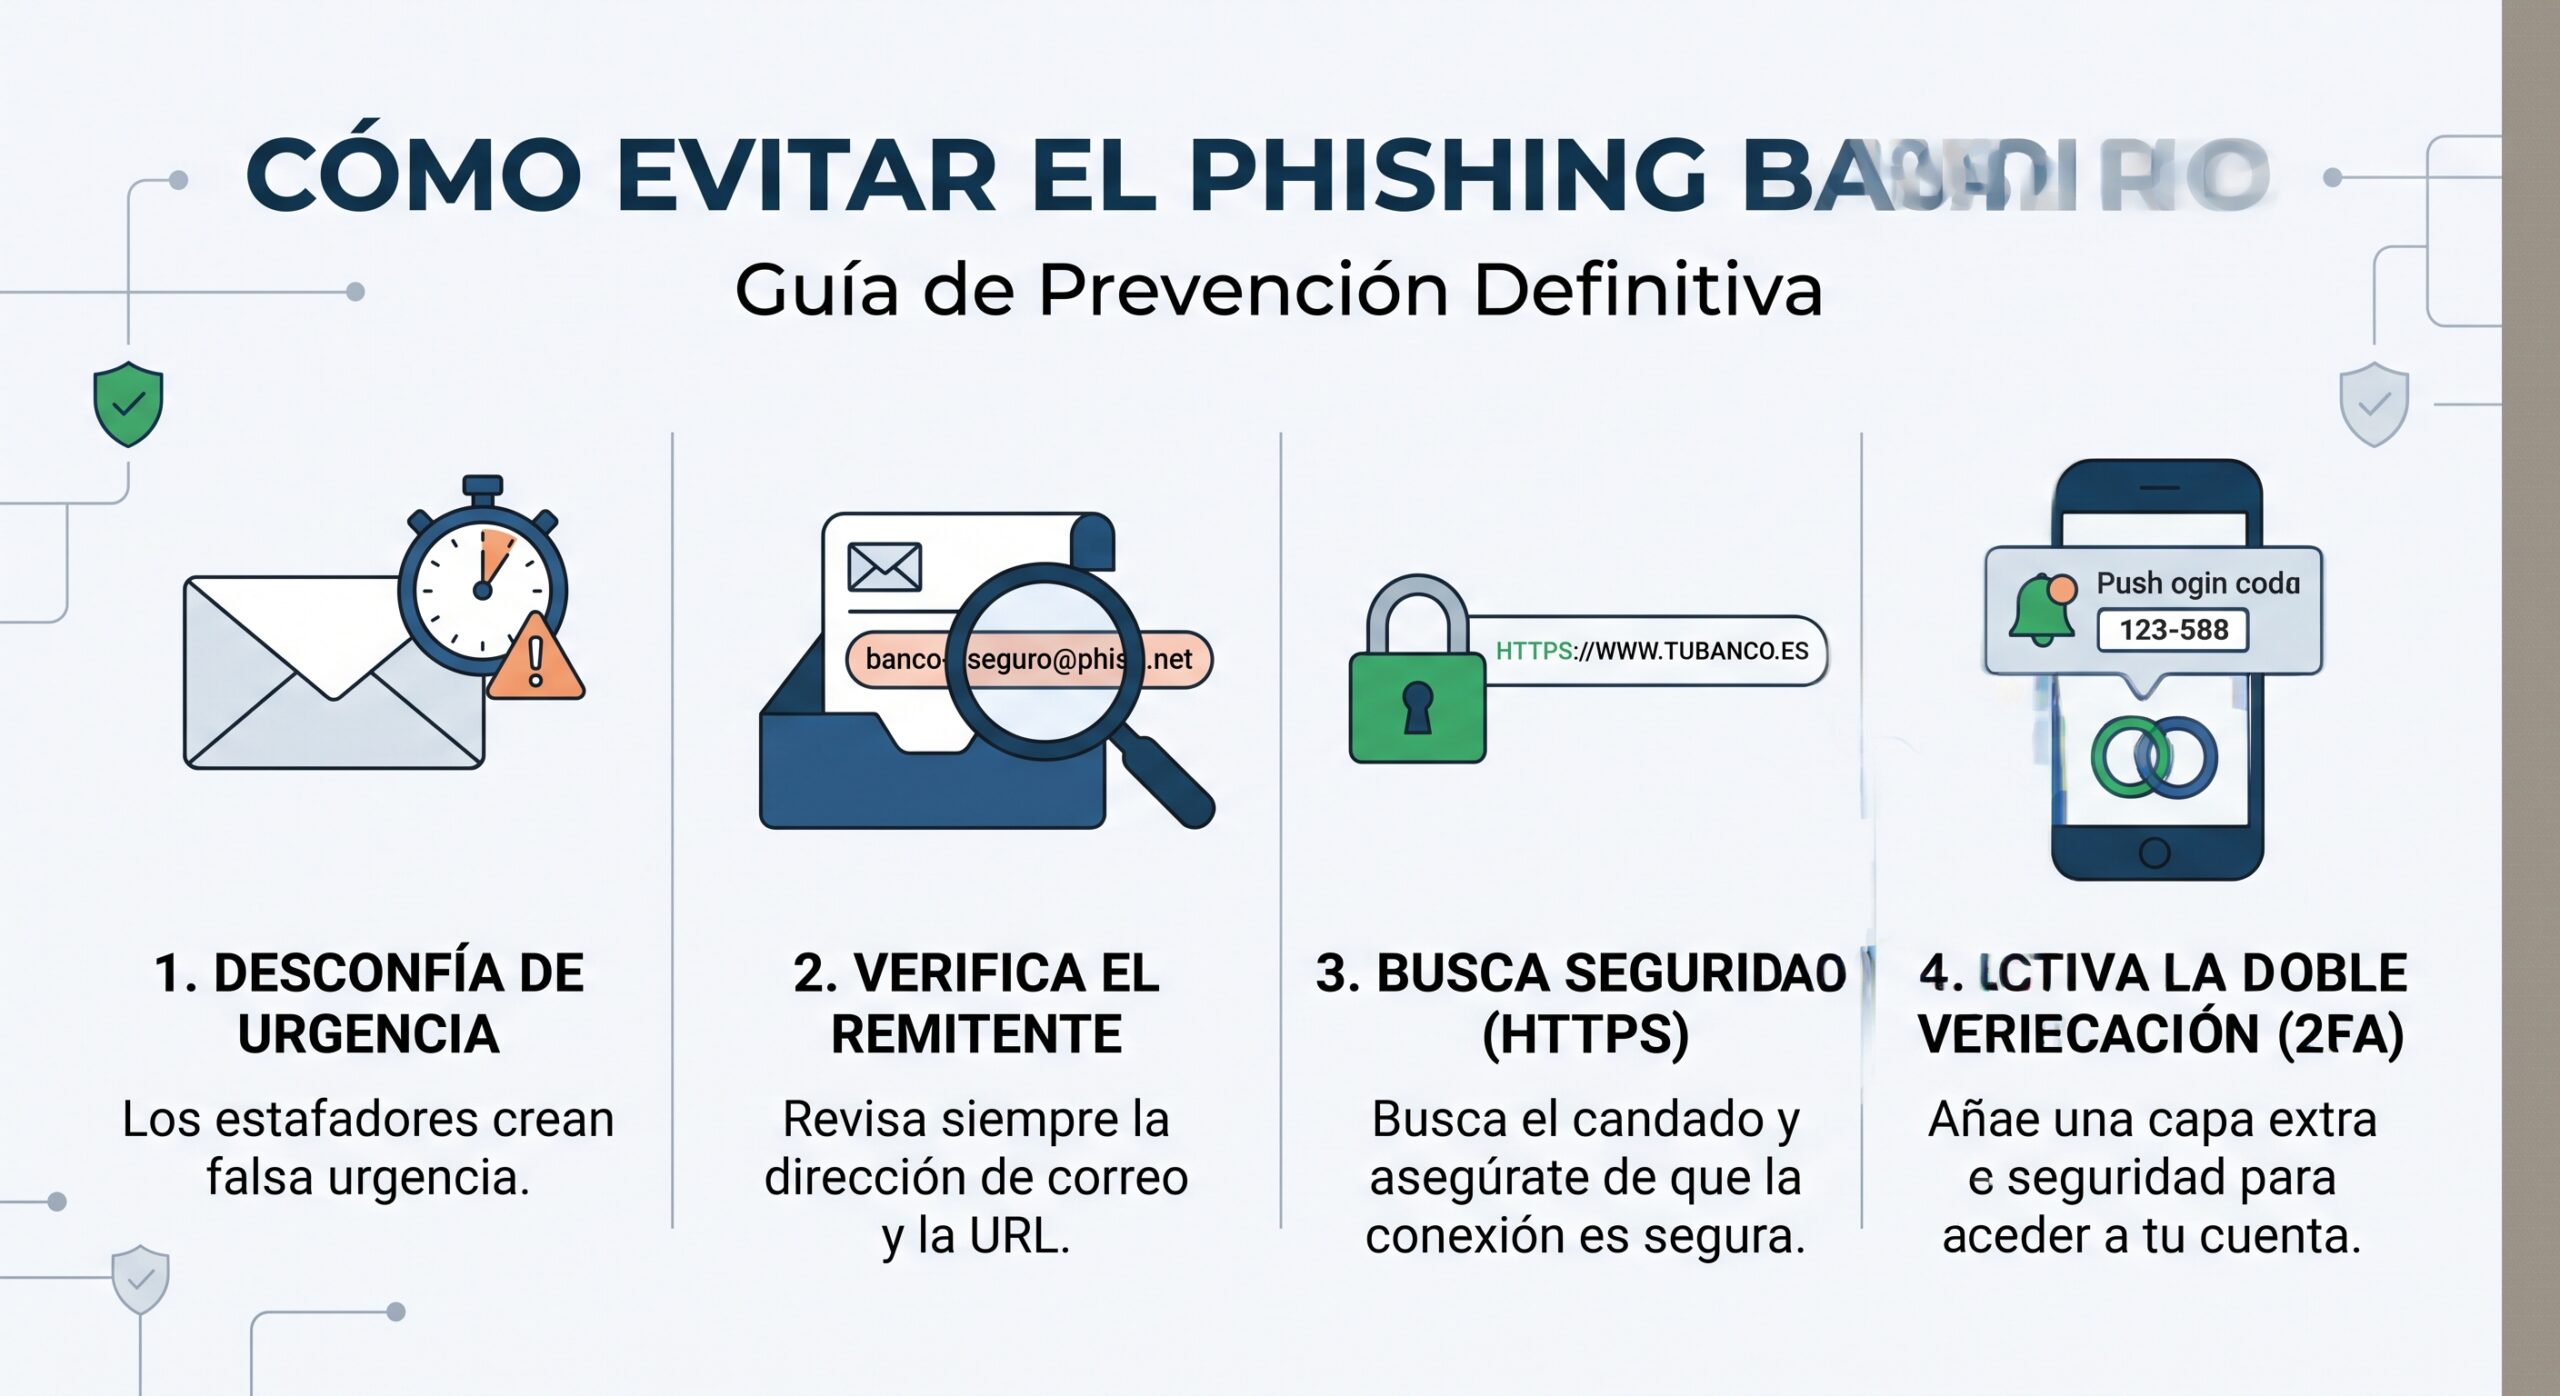
Cada vez que tu banco te pide un código adicional para confirmar un pago, o cada vez que una app financiera te permite ver todas tus cuentas de distintos bancos en un solo lugar, hay una norma europea detrás: la PSD2. Es, probablemente, la legislación que más ha cambiado la seguridad bancaria en la última década, y también la base legal que sostiene buena parte de los derechos que hemos explicado en otros artículos de esta web sobre fraude bancario. En este artículo te explicamos qué es exactamente, de dónde viene y por qué te protege.
Qué es la PSD2
La PSD2 (Payment Services Directive 2, o Directiva de Servicios de Pago revisada) es la Directiva (UE) 2015/2366, aprobada por el Parlamento Europeo en octubre de 2015, que regula los servicios de pago electrónico en toda la Unión Europea: transferencias, domiciliaciones, pagos con tarjeta y, en general, cualquier operación de pago realizada por medios electrónicos. Entró formalmente en vigor el 12 de enero de 2016, con un plazo para que los Estados miembros la incorporasen a su legislación nacional que vencía el 13 de enero de 2018.
En España, la trasposición llegó con retraso respecto a otros países como Alemania, Francia o Italia: se realizó a través del Real Decreto-ley 19/2018, de servicios de pago, que entró en vigor el 25 de noviembre de 2018. Además, la propia directiva concedió una moratoria adicional para la plena implantación de sus exigencias de seguridad más técnicas, que finalmente se hicieron obligatorias el 14 de septiembre de 2019, con algunas prórrogas puntuales hasta finales de 2020 para determinados sectores.
De la PSD1 a la PSD2: una breve evolución
La PSD2 no nace de la nada: es la evolución de la primera Directiva de Servicios de Pago (PSD1), aprobada en 2007, que sentó las bases del Área Única de Pagos en Euros (SEPA) y del concepto de «entidad de pago» como figura distinta de un banco tradicional. Con la explosión de la banca móvil, el comercio electrónico y las primeras fintechs, la Comisión Europea consideró necesaria una reforma más ambiciosa, que se materializó en la PSD2, aprobada en 2015 y aplicada de forma progresiva a partir de 2018.
Los cuatro grandes objetivos de la PSD2
La propia directiva establece de forma explícita cuatro objetivos principales:
- Contribuir a un mercado de pagos europeo más integrado y eficiente, equiparando los pagos transfronterizos dentro de la UE a los pagos nacionales en términos de rapidez y coste.
- Mejorar la igualdad de condiciones para los proveedores de servicios de pago, permitiendo la entrada de nuevos competidores (fintechs y entidades de pago) frente al monopolio tradicional de la banca.
- Proteger al consumidor y reforzar la seguridad de los pagos electrónicos, especialmente frente al fraude online.
- Impulsar la innovación, a través de la apertura del sistema bancario a terceros proveedores, lo que hoy conocemos como open banking.
Los tres pilares que más te protegen frente al fraude
De los cuatro objetivos anteriores, el tercero —la protección del consumidor y la seguridad— es el que sustenta directamente tus derechos cuando eres víctima de un fraude bancario. Se concreta en tres mecanismos que ya hemos analizado en detalle en otros artículos de esta web, y que aquí resumimos:
Autenticación reforzada del cliente (SCA). La PSD2 exige que la confirmación de un pago electrónico combine al menos dos de tres factores independientes: algo que sabes (contraseña o PIN), algo que tienes (tu móvil o tu tarjeta) y algo que eres (tu huella o tu rostro). Si tu banco no puede acreditar que aplicó correctamente este sistema, su posición para negarte una devolución se debilita considerablemente. Puedes profundizar en este punto en nuestro artículo sobre la doble autenticación bancaria y sus fallos.
Inversión de la carga de la prueba. Cuando reclamas una operación no autorizada, no eres tú quien debe demostrar que no la autorizaste: es el banco quien debe demostrar que la operación fue correctamente autenticada, registrada y contabilizada, y que existió fraude o negligencia grave por tu parte para poder eximirse de la devolución.
Reembolso rápido de operaciones no autorizadas. La norma obliga, con carácter general, a devolver el importe de una operación no autorizada como muy tarde el día hábil siguiente a tu comunicación, sin necesidad de que esperes semanas o meses para recuperar tu dinero mientras se investiga el caso.
Estos tres mecanismos conjuntos son la base legal de todo lo que hemos explicado en los artículos sobre phishing, vishing, smishing o tarjetas clonadas de esta misma categoría.
El open banking: qué significa para ti como usuario
Más allá de la protección frente al fraude, la PSD2 introdujo un cambio estructural en el sector financiero: obligó a los bancos a abrir el acceso a los datos de sus clientes, mediante interfaces técnicas seguras (API), a terceros proveedores autorizados, siempre con el consentimiento expreso del usuario. Esto dio lugar a dos nuevos tipos de servicios regulados:
- Proveedores de servicios de información sobre cuentas (AISP), que te permiten consultar en una sola aplicación todas tus cuentas, aunque estén en bancos distintos.
- Proveedores de servicios de iniciación de pagos (PISP), que pueden iniciar una transferencia directamente desde tu cuenta bancaria en tu nombre, con tu autorización previa, como alternativa al uso de tarjetas.
Es importante que sepas que estos proveedores solo pueden acceder a tus datos si tú les das tu consentimiento explícito, y que deben estar debidamente autorizados y registrados como entidad de pago en algún Estado miembro de la Unión Europea. Antes de dar acceso a cualquier aplicación de este tipo a tus cuentas bancarias, comprueba que cuenta con esa autorización.
Otras protecciones menos conocidas de la PSD2
- Prohibición de recargos por pagar con tarjeta. Dentro del Espacio Económico Europeo, los comercios no pueden cobrarte un recargo adicional por elegir pagar con tarjeta en lugar de en efectivo, para las tarjetas de las principales redes de pago.
- Mayor transparencia en comisiones. Los proveedores de servicios de pago están obligados a informarte con claridad de las comisiones aplicables antes de ejecutar cualquier operación.
- Derecho estructurado de reclamación. La normativa establece plazos concretos de respuesta por parte de tu banco (15 días hábiles) y una vía de escalado hacia el Banco de España si no quedas satisfecho con la respuesta.
Ámbito de aplicación: ¿a qué operaciones afecta?
La PSD2 se aplica a las operaciones de pago realizadas en euros o en la moneda de cualquier Estado miembro del Espacio Económico Europeo, tanto si ambos proveedores de pago (el tuyo y el del beneficiario) están situados en la UE, como en las llamadas operaciones «one-leg» (donde solo uno de los dos proveedores está dentro de la UE), aunque en este último caso la protección puede ser más limitada, aplicándose únicamente a la parte de la operación gestionada por el proveedor europeo.
Lo que viene: hacia la PSD3 y el open finance
La Unión Europea ya trabaja en la evolución de esta normativa, conocida como PSD3, que previsiblemente ampliará aún más la protección del consumidor frente a fraudes basados en ingeniería social (como el phishing, el vishing o el smishing que hemos explicado en otros artículos), y avanzará hacia un modelo de «open finance» más amplio que el actual open banking, incorporando otros productos financieros más allá de las cuentas de pago. El plazo de transposición de esta nueva normativa a la legislación española está previsto durante 2026, por lo que es un desarrollo que conviene seguir de cerca en los próximos meses.
Preguntas frecuentes
¿La PSD2 me protege si uso una tarjeta de fuera de la Unión Europea? La protección es más limitada en operaciones «one-leg», donde solo una de las partes está dentro del Espacio Económico Europeo. En esos casos, algunas disposiciones solo se aplican a la parte de la operación gestionada por el proveedor europeo.
¿Tengo que pagar por las nuevas medidas de seguridad que exige la PSD2? No. La autenticación reforzada del cliente es una obligación legal de tu banco, sin coste adicional para ti como usuario.
¿Es seguro dar acceso a mis cuentas a una app de terceros bajo PSD2? Sí, siempre que la aplicación esté debidamente autorizada y registrada como entidad de pago en algún país de la Unión Europea, y que tú hayas dado tu consentimiento expreso e informado.
¿Qué pasa si mi banco no cumple con lo que exige la PSD2? Puedes reclamar primero ante el Servicio de Atención al Cliente de tu banco y, si no obtienes respuesta satisfactoria, escalar tu reclamación al Banco de España.
Conclusión
La PSD2 es mucho más que una norma técnica: es la base legal que sostiene buena parte de tus derechos frente al fraude bancario en España, desde la exigencia de una autenticación reforzada real hasta la obligación de tu banco de devolverte el dinero de forma rápida cuando una operación no fue autorizada por ti. Conocerla te da herramientas concretas para defenderte cuando tu banco intente rechazar una reclamación sin argumentos sólidos.
Este artículo tiene un carácter meramente informativo y no sustituye el asesoramiento legal personalizado. Si tienes dudas sobre cómo aplica la normativa de servicios de pago a tu caso concreto, se recomienda consultar con un abogado especializado en derecho bancario.